Alphaserver a Comguard Vás zvou na společný workshop.
Honeypot je léčka. Systém, který v síti nemá jiný účel než vypadat jako lákavý cíl a počkat, až po něm někdo sáhne. Protože k němu nevede žádný legitimní provoz, prozradí útočníka spolehlivěji než hromady běžných logů, ve kterých se dá týdny skrývat. A že je co odhalovat: v roce 2025 se útočník v napadené síti pohyboval typicky 14 dní, než si ho někdo všiml – dost času na to zmapovat síť, získat vyšší oprávnění a připravit se na skutečný úder.
Tento půldenní workshop je praktickým úvodem do světa honeypotů a tématiky deception. Detailně ukážeme, jak takovou léčku navrhnout, aby byla věrohodná, a co se děje po jejím sklapnutí. Jak deception doplňuje detekční vrstvy, jak se zachycenými daty pracuje SOC a jak to celé pomáhá zvyšovat úroveň zabezpečení organizací. Akci vedou společně Alphaserver a Comguard a je určená bezpečnostním a IT specialistům, správcům infrastruktury i těm, kdo o nasazení podobných technologií rozhodují.
📅 14.10.2026, 8:40 - 13:00
📍 Rohanské nábř. 678/23, 186 00 Praha 8-Karlín, 7. patro

8:40–9:00 | Registrace, Breakfast and Networking
9:00–9:20 | Úvodní slovo (T. Luňák, L. Babčický)
9:20–10:20 | Deception v praxi: od konceptu k funkční pasti (Labyrinth, pokročilé use case) (O. Malík)
10:20–10:35 | Coffee break
10:35–11:35 | Když past sklapne: od detekce k incidentu a zpět (T. Roch)
11:35–12:00 | Jak poznat dobrý SOC (T. Luňák)
12:00–13:00 | Networking & discussion
Deception v praxi: od konceptu k funkční pasti (Labyrinth, pokročilé use case)
Blok začne tam, kde myšlenka vznikla- tedy u klasických honeypotů a projde její cestu k dnešním centralizovaným platformám. Ukáže, proč se z akademické kuriozity stal provozně použitelný nástroj a co se muselo změnit, aby dávala smysl i v běžné firemní infrastruktuře.
Na teorii naváže praktické seznámení s návrhem klamné infrastruktury postavené na platformě Labyrinth- Které systémy, služby a artefakty má smysl emulovat, jak návnady rozmístit vůči reálné topologii a věrohodně je zasadit cesty útočníka.
Když past sklapne: od detekce k incidentu a zpět
Honeypot sám o sobě jen zachytává provoz. Jeho hodnota se ukáže ve chvíli, kdy je zapojený do procesu. Data z externích honeypotů, které provozujeme napříč zákazníky, měníme v průběžně aktualizovanou threat intelligence, která posiluje ochranu ostatních. Uvnitř sítě je pak interakce s návnadou vzácně spolehlivý varovný signál, a my vás provedeme cestou od jeho detekce přes prošetření až po uzavření incidentu. Ukážeme také, jak se poznatky z honeypotů vracejí zpět do SOC a zpřesňují detekci pro příště.
Jak poznat dobrý SOC
Jak vypadá SOC Alphaserver zevnitř. Ukážeme, jak máme postavený tým a provoz a jak vypadá spolupráce se zákazníkem od prvního napojení přes každodenní běh až po chvíle, kdy se něco děje. Řekneme si, čím se snažíme odlišit, a ukážeme, jak nám v provozu pomáhá AI.
Tomáš Roch, Senior Technical Engineer, Alphaserver s.r.o.
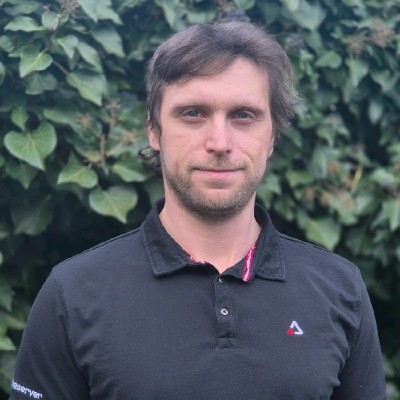
Tomáš Luňák, CEO, Alphaserver, s.r.o.
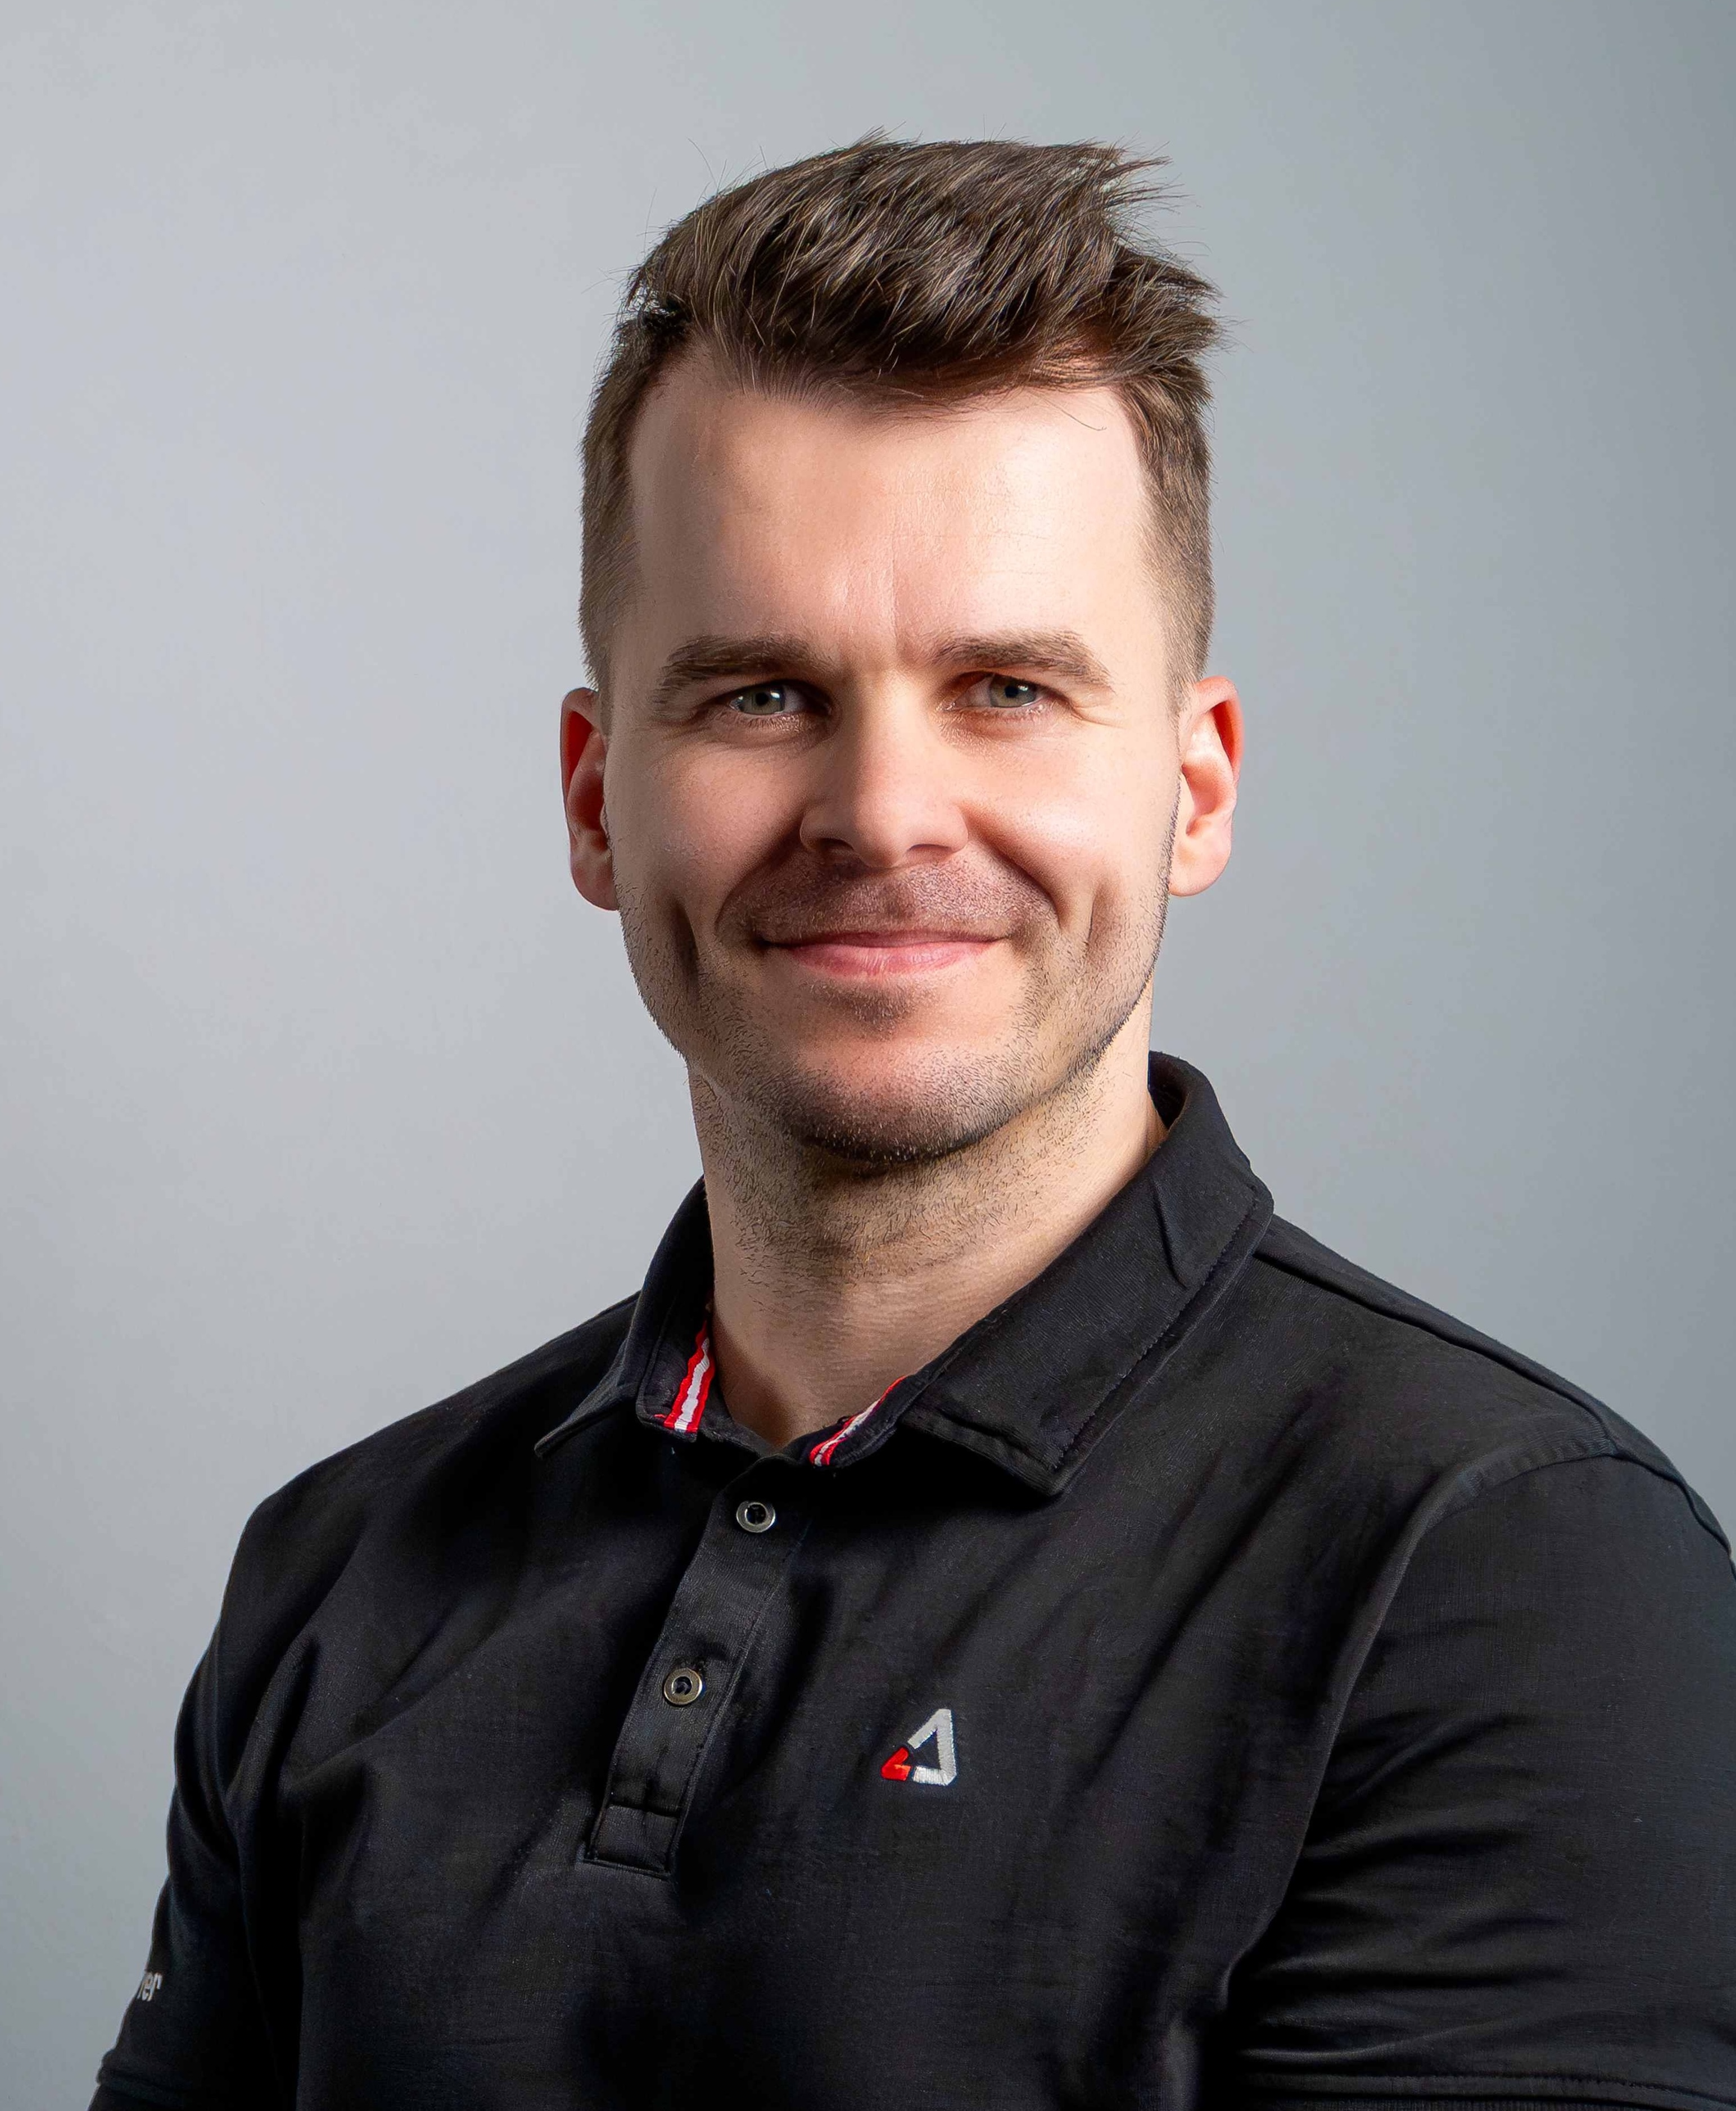
Ondrej Malík, Security Consultant, Comguard a.s.
Let’s talk
Telefon:
+420 770 659 566
E-mail:
info@alphaserver.cz
Hlášení incidentů:
+420 770 659 565
Sledujte nás:
Sídlo společnosti
Alphaserver s.r.o.
U Továren 999/31, 102 00 Praha 10
IČ: 06196675,
DIČ: CZ06196675
Datová schránka: sw5kkgc
Platební údaje: Raiffeisenbank
Bankovní účet: 87924002/5500
IBAN: CZ9855000000000087924002
SWIFT: RZBCCZPP
Praha
U Továren 999/31, 102 00 Praha 10
+420 770 659 566
Brno
Mlýnská 425/70, 602 00 Brno
+420 770 659 565